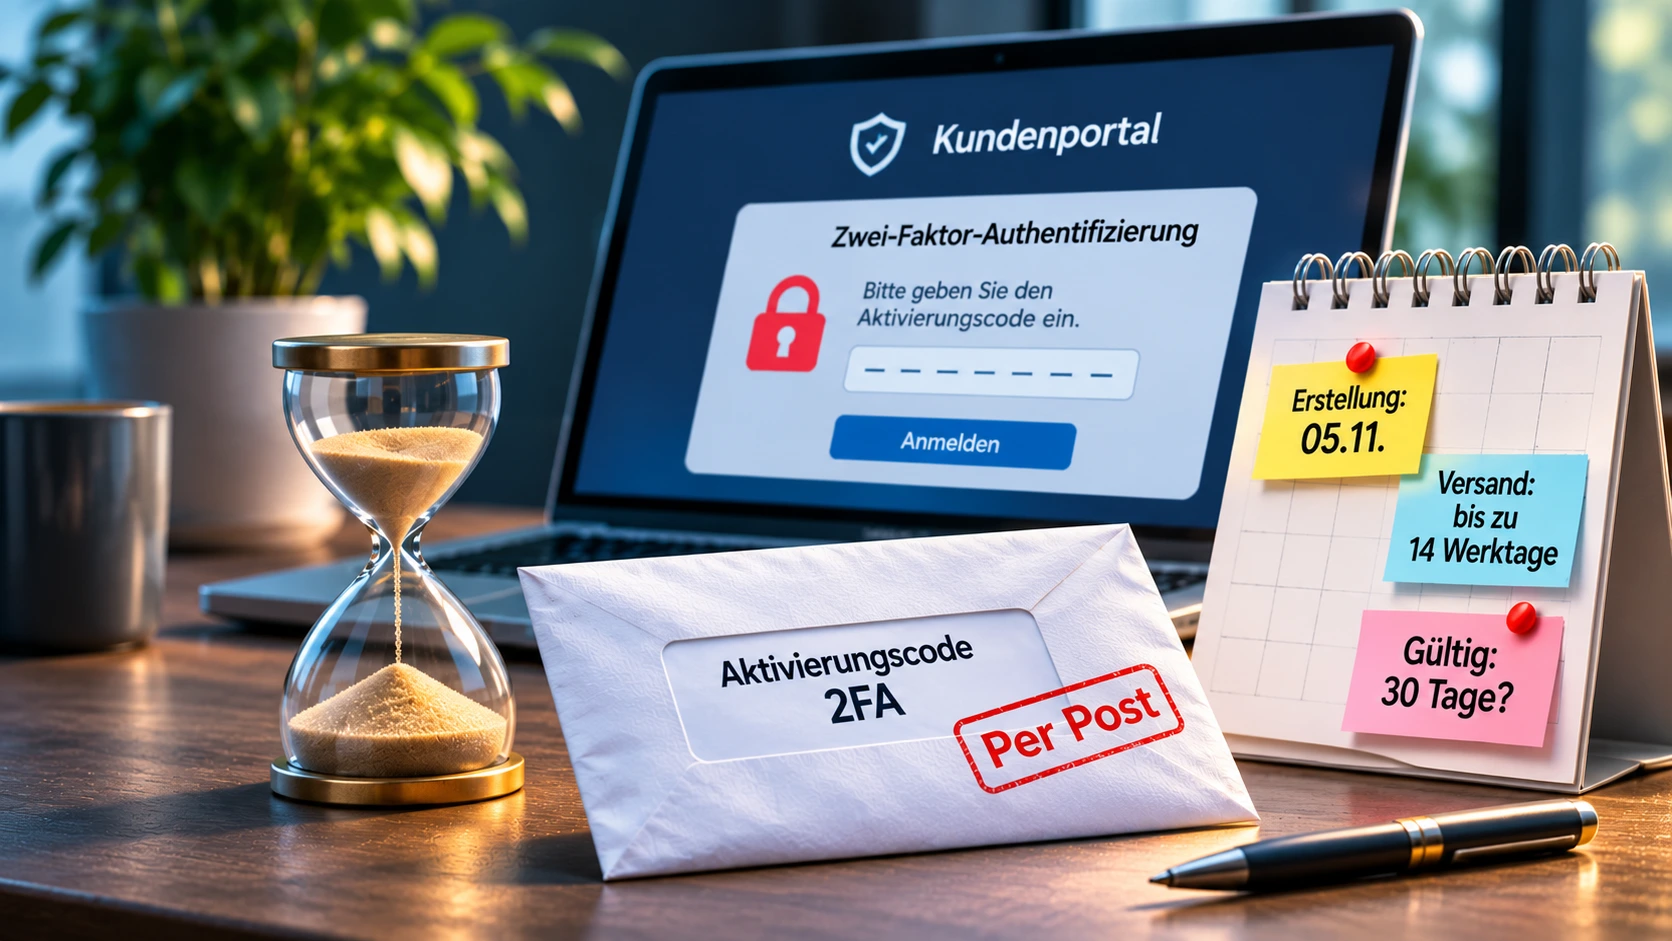
Warum moderne Zwei-Faktor-Authentifizierung mehr braucht als einen sicheren Login und wie schlecht durchdachte Wiederherstellungsprozesse Zeit, Geld und Vertrauen kosten.
Wir schreiben das Jahr 2026. Unternehmen investieren in digitale Kundenportale, automatisierte Prozesse und moderne Sicherheitsverfahren. Rechnungen werden digital eingereicht, Verträge online verwaltet und persönliche Daten über geschützte Kundenbereiche abgerufen.
So weit, so gut.
Doch was passiert, wenn man sich plötzlich nicht mehr anmelden kann, weil eine vor Jahren hinterlegte Mobilfunknummer nicht mehr existiert? In meinem Fall lautet die Antwort: Man bekommt einen Aktivierungscode per Briefpost.
Und genau hier beginnt eine Geschichte, die zeigt, warum Digitalisierung mehr sein muss als eine moderne Benutzeroberfläche.
Ein Rufnummerwechsel wird zum digitalen Hindernis
Ausgangspunkt war ein Kundenportal eines großen Versicherungsunternehmens. Für den Zugang wurde eine neue Zwei-Faktor-Authentifizierung eingeführt, bei der ein zusätzlicher Sicherheitscode per SMS verwendet wird.
Grundsätzlich ist das sinnvoll. Sensible Versicherungsdaten müssen geschützt werden.
Problematisch wird es allerdings, wenn die hinterlegte Mobilfunknummer nicht mehr aktuell ist. Nach einem Rufnummernwechsel konnte ich den zweiten Faktor nicht mehr verwenden. Die aktuelle Telefonnummer ließ sich zwar über den regulären Kundenservice in den Stammdaten aktualisieren, für die Zwei-Faktor-Authentifizierung galt diese Änderung jedoch nicht.
Die Konsequenz: Der Zugang zum Kundenportal blieb gesperrt. Um ihn wiederherzustellen, wurde ein Aktivierungscode auf dem Postweg angekündigt.
Ein SMS-Kennwort mit bis zu 14 Werktagen Versanddauer
Auf meine schriftliche Nachfrage erhielt ich die Auskunft, dass das neue SMS-Kennwort am 5. November 2026 für den Versand vorbereitet worden sei.
Gleichzeitig wurde eine mögliche Versanddauer von bis zu 14 Werktagen genannt. Vierzehn Werktage für die Wiederherstellung eines digitalen Kundenkontos. Hinzu kommt ein weiterer Punkt: Laut der automatischen Ansage der technischen Support-Hotline ist der Aktivierungscode lediglich 30 Tage gültig.
Ab welchem Zeitpunkt diese Frist beginnt, blieb trotz meiner Nachfrage ungeklärt. Wird der Code bereits bei seiner Erstellung zeitlich begrenzt? Beginnt die Frist mit dem Versand? Und was geschieht, wenn sich die Zustellung durch Feiertage, Streiks oder andere Umstände verzögert?
Das sind keine theoretischen Sicherheitsfragen, sondern praktische Anforderungen an einen zuverlässigen Wiederherstellungsprozess.
Wenn der Support selbst zum Problem wird
Natürlich können bei digitalen Anwendungen Fehler auftreten. Entscheidend ist, wie schnell und zuverlässig sich diese beheben lassen.
In meinem Fall versuchte ich an mehreren Tagen und zu unterschiedlichen Uhrzeiten, den technischen Support telefonisch zu erreichen.
Das Ergebnis: insgesamt rund 120 Minuten Warteschleife, ohne einen Ansprechpartner zu erreichen.
Der reguläre Kundenservice war dagegen erreichbar und konnte meine Stammdaten aktualisieren. Das Problem betraf ausdrücklich den technischen Support. Auf meine schriftliche Beschwerde erhielt ich zwar zeitnah Antworten. Eine konkrete Erklärung für die telefonische Nichterreichbarkeit blieb jedoch aus. Stattdessen wurde auf alternative Kontaktmöglichkeiten und den postalischen Aktivierungscode verwiesen.
Das wirft eine entscheidende Frage auf: Was geschieht, wenn der Brief endlich eintrifft, der Code aber nicht funktioniert oder bereits abgelaufen ist?
Ein digitaler Prozess benötigt nicht nur einen funktionierenden Normalbetrieb, sondern auch einen zuverlässigen Weg aus solchen Ausnahmesituationen.
Warum SMS nicht die einzige Lösung sein sollte
Als Spezialist für Digitalisierung und Softwareentwicklung frage ich mich, weshalb Unternehmen bei der Zwei-Faktor-Authentifizierung weiterhin so stark auf Mobilfunknummern setzen.
Mit TOTP, dem zeitbasierten Einmalpasswort nach RFC 6238, existiert seit Jahren ein etabliertes Verfahren. Entsprechende Codes können beispielsweise über die Apple-Passwörter-App oder Authenticator-Apps unter Android erzeugt werden. Bei geeigneter Synchronisierung lassen sie sich auch geräteübergreifend verwenden.
Das Verfahren benötigt weder einen SMS-Versand noch eine bestimmte Mobilfunknummer.
Eine weitere Möglichkeit sind Passkeys auf Basis von WebAuthn. Sie ermöglichen eine moderne, phishingresistente Authentifizierung. Keines dieser Verfahren macht eine sichere Kontowiederherstellung überflüssig. Auch Geräte können verloren gehen oder Konten kompromittiert werden.
Aber sie können typische Probleme vermeiden, die durch die Bindung an eine einzelne Mobilfunknummer entstehen.
Digitalisierung hat auch eine wirtschaftliche Seite
Bei diesem Vorgang geht es nicht nur um Benutzerfreundlichkeit.
Jeder zusätzliche Bearbeitungsschritt verursacht potenziell Kosten.
Ein Aktivierungscode muss erzeugt, einem Kundenkonto zugeordnet, gegebenenfalls gedruckt, kuvertiert und postalisch verschickt werden. Hinzu kommen Supportanfragen, Rückfragen und die Bearbeitung von Beschwerden.
In meinem konkreten Fall waren bereits mehrere Kontakte erforderlich, ohne dass der Zugang zum Zeitpunkt dieser Betrachtung wiederhergestellt war. TOTP vermeidet transaktionsabhängige SMS-Kosten. Durch geeignete alternative Authentifizierungs- und Wiederherstellungsverfahren könnten darüber hinaus bestimmte Supportfälle und postalische Vorgänge entfallen.
Natürlich verursachen auch moderne Authentifizierungssysteme Entwicklungs-, Betriebs- und Sicherheitskosten. Ob und in welchem Umfang sich eine Umstellung wirtschaftlich rechnet, muss ein Unternehmen anhand seiner Infrastruktur und tatsächlichen Fallzahlen bewerten.
Doch genau diese Betrachtung gehört zu einer durchdachten Digitalisierungsstrategie. Es reicht nicht, einen einzelnen Prozessschritt zu digitalisieren, wenn dadurch an anderer Stelle zusätzlicher manueller Aufwand entsteht.
Der Ausnahmefall gehört zur Digitalisierung dazu
Ein funktionierender Login ist nur ein Teil des Gesamtsystems.
Was passiert bei einem Rufnummernwechsel? Bei einem verlorenen Smartphone? Bei einem abgelaufenen Sicherheitscode? Oder wenn der technische Support nicht erreichbar ist?
Diese Fragen sollten bereits bei der Konzeption beantwortet werden und nicht erst dann, wenn Kunden vor einem gesperrten Portal stehen.
Gute Digitalisierung berücksichtigt deshalb nicht nur den idealen Ablauf, sondern auch Fehlerfälle, Wiederherstellung, Erreichbarkeit und laufende Prozesskosten.
Mein Fazit
Ich begrüße zusätzliche Sicherheitsmaßnahmen ausdrücklich. Gerade beim Umgang mit sensiblen Kundendaten sind sie notwendig.
Aber Sicherheit und Benutzerfreundlichkeit dürfen nicht gegeneinander ausgespielt werden.
Wenn die Wiederherstellung eines digitalen Kundenkontos über einen postalischen Aktivierungscode erfolgen muss, dessen Versand bis zu 14 Werktage dauern kann, sollte zumindest die Gültigkeitsdauer eindeutig geregelt und ein zuverlässiger alternativer Wiederherstellungsweg vorhanden sein.
Digitalisierung bedeutet nicht, analoge Prozesse hinter einer digitalen Oberfläche zu verstecken. Sie bedeutet, Abläufe ganzheitlich zu hinterfragen und sinnvoll neu zu gestalten.
Denn ein Kundenportal ist erst dann wirklich durchdacht, wenn nicht nur die Anmeldung funktioniert, sondern auch der Weg zurück, falls etwas schiefgeht.
Social Media